Bitcoin ataques chain: Grupos ligados a Estados aumentam uso de transações maliciosas em 420%
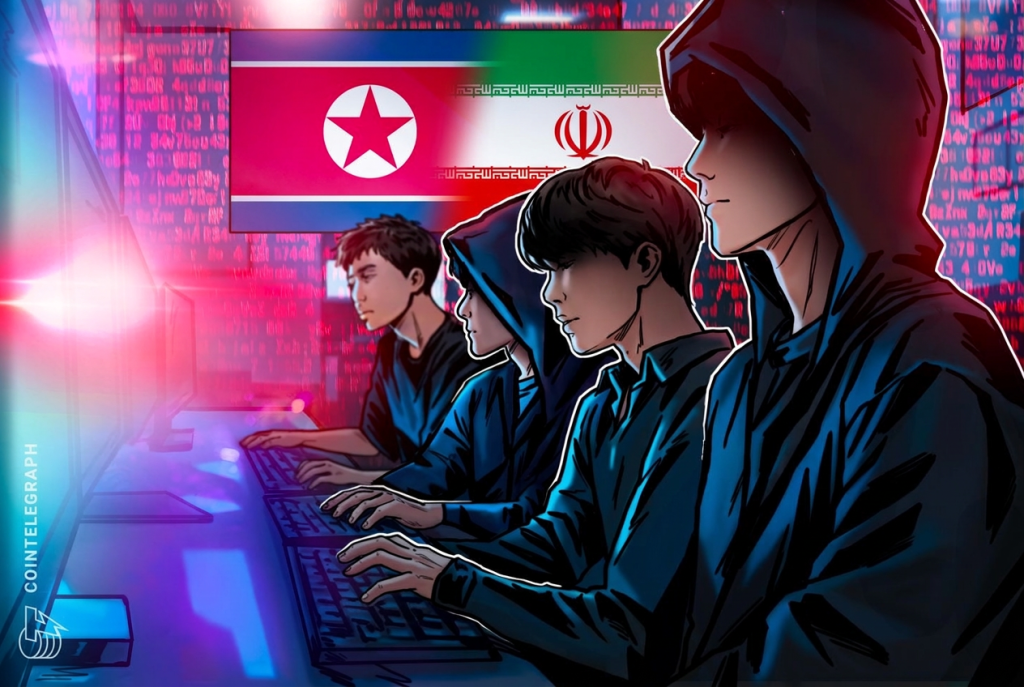
Bitcoin ataques chain estão se tornando uma realidade preocupante no cenário cibernético global. Segundo análise da Chainalysis, o uso de transações de Bitcoin para armazenar instruções de malware aumentou 420% nos últimos 12 meses, especialmente por grupos ligados a Estados como a Coreia do Norte e o Irã. Portanto, esses atores aproveitam a imutabilidade e a descentralização da rede para coordenar operações cibernéticas de forma altamente resiliente. Afinal, uma vez que os dados são gravados na cadeia, eles permanecem para sempre, tornando difícil sua remoção.
Bitcoin ataques chain: O crescimento alarmante de transações maliciosas
Embora redes como Tron, Aptos e BNB Smart Chain tenham sido os principais alvos, o Bitcoin está cada vez mais sendo utilizado como vetor de comando e controle. Por outro lado, invasores têm inserido diretamente códigos maliciosos e configurações de ataque em transações de Bitcoin, usando a rede como sistema de comunicação off-chain. Além disso, essas informações são codificadas em dados de transação, permitindo que dispositivos infectados se conectem a servidores controlados por hackers. Enfim, essa técnica mostra uma evolução significativa no uso de blockchains para fins criminosos.
Os dados são armazenados de forma estruturada, com endereços de servidores criptografados e rotas de ataque definidas. Por conseguinte, o Bitcoin se torna um canal de comunicação permanente e resistente a censura. Ainda que não tenha sido projetado para isso, sua natureza pública e imutável o torna uma ferramenta atraente para atores maliciosos. Ainda assim, a responsabilidade não está na tecnologia, mas no uso indevido que dela se faz.
Grupos estatais e a nova era dos bitcoin ataques chain
A Chainalysis identificou uma operação associada ao grupo UNC5342, ligado à Coreia do Norte, monitorado pelo Google Threat Intelligence. Esse grupo implementou uma estratégia de redundância: primeiro, direcionava dispositivos infectados para uma transação na Tron; caso falhasse, recorria à Aptos. A BNB Chain, por sua vez, servia como ponto final para os dados finais da infraestrutura maliciosa. Assim, a complexidade da operação demonstra uma evolução estratégica.
Além disso, esse padrão revela que atores estatais não se limitam mais à lavagem de dinheiro. Agora, eles utilizam blockchains para estruturar ciberataques de grande escala. Por outro lado, o Bitcoin, com sua segurança e descentralização, torna-se uma peça-chave nesse novo cenário. Portanto, a rede se transforma em um ativo estratégico — não apenas para transações, mas como infraestrutura de ataque.
Implicações para a segurança e a filosofia do Bitcoin
Essa realidade levanta questões cruciais: como proteger a integridade da rede enquanto se mantém seu propósito original como dinheiro? Ainda assim, o Bitcoin foi projetado para ser um sistema de valor, não um serviço de comunicação. A presença de dados maliciosos em sua cadeia é uma consequência do seu uso universal, não de sua falha técnica. Por outro lado, isso reforça a necessidade de manter a rede voltada exclusivamente para transações de valor.
Avanços como a proposta BIP-110 — que visa melhorar a eficiência do mempool e reduzir a manipulação de taxas — são fundamentais para preservar a integridade do protocolo. Além disso, a comunidade continua a priorizar soluções que fortaleçam o ecossistema, como custódia segura e práticas de proteção. Enfim, a resistência do Bitcoin não está apenas em sua tecnologia, mas na sua capacidade de resistir ao uso indevido.
Para entender melhor o fenômeno, confira o relatório completo da Chainalysis em Cointelegraph.
Veja também: Parceria entre Viabtc e Mempool acelera transações de Bitcoin, e avanço técnico para privacidade no Bitcoin.